Задача
Необходимо создать внешнюю обработку для настройки прав доступа на объекты конфигурации в профилях групп доступа. Решение должно показывать текущие доступы и помогать подбирать минимально необходимый набор ролей для чтения и редактирования выбранных объектов.
Обработка должна предоставлять две основные возможности:
- показывать все объекты конфигурации, доступные выбранному профилю группы доступа или пользователю;
- подбирать и назначать роли для конкретных объектов с учётом связанных объектов и необходимых прав.
Логика работы
Пользователь выбирает профиль доступа или пользователя, проверяет текущие права, добавляет нужные объекты вручную либо по подсистемам, а затем запускает автоматический подбор ролей.
Результат подбора можно скорректировать вручную, после чего выбранные роли используются для обновления прав доступа.
Функциональные требования
Решение реализуется в виде внешней обработки на платформе 1С.
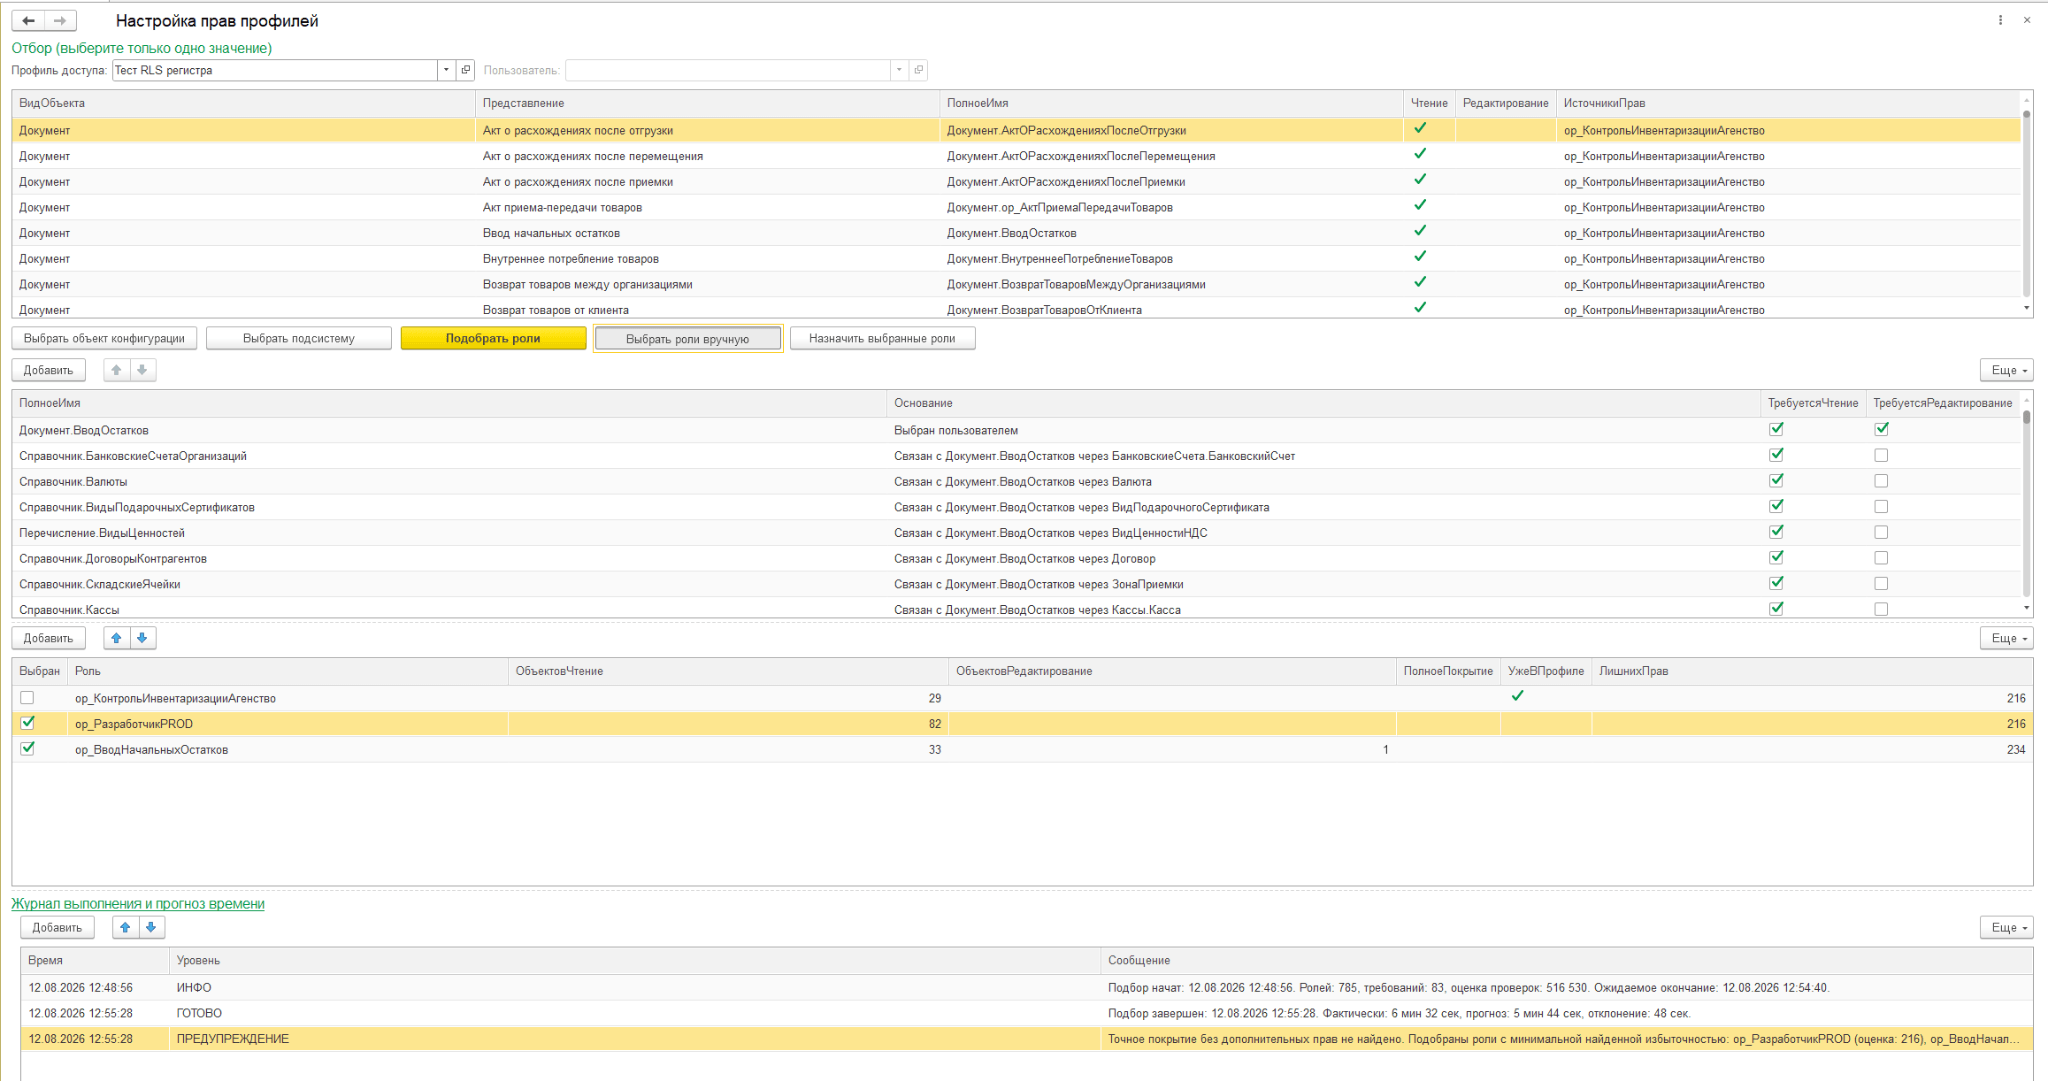
Отбор. На форме можно выбрать профиль доступа или пользователя. Эти отборы взаимоисключающие: чтобы заполнить второй, необходимо предварительно очистить первый.
После заполнения отбора обработка выводит таблицу всех объектов конфигурации, которые доступны выбранному профилю или пользователю. В отдельных колонках отмечаются права на чтение и редактирование.
Подбор объектов. На форме размещается табличная часть для объектов метаданных, права на которые требуется выдать. Пользователь может добавлять объекты из списка метаданных двумя способами:
- Выбрать объект конфигурации. В табличную часть попадают выбранные объекты и связанные с ними объекты.
- Выбрать подсистему. В табличную часть попадают объекты выбранных подсистем и связанные с ними объекты.
Подбор ролей. Отдельная команда автоматически определяет роли, предоставляющие права на чтение и редактирование выбранных объектов. Найденные роли добавляются в отдельную табличную часть.
Если при подборе возникают конфликты или ошибки, обработка должна вывести предупреждение с описанием причины. До успешного завершения проверки изменения к профилю доступа не применяются.
Критерии успешности
- обработка корректно показывает объекты, доступные выбранному профилю;
- для выбранных объектов определяется минимальный набор ролей, необходимый для предоставления прав на чтение и редактирование.
Результаты
Разработана внешняя обработка в формате EPF, которая объединяет просмотр текущих доступов, подбор объектов и автоматический поиск ролей.
- выполняет поиск всех объектов, доступных профилю группы доступа или пользователю;
- позволяет подбирать объекты вручную или по подсистемам и добавляет связанные объекты;
- даёт возможность указать требуемый доступ на чтение или редактирование;
- автоматически подбирает роли с минимальным набором прав для доступа ко всем выбранным объектам;
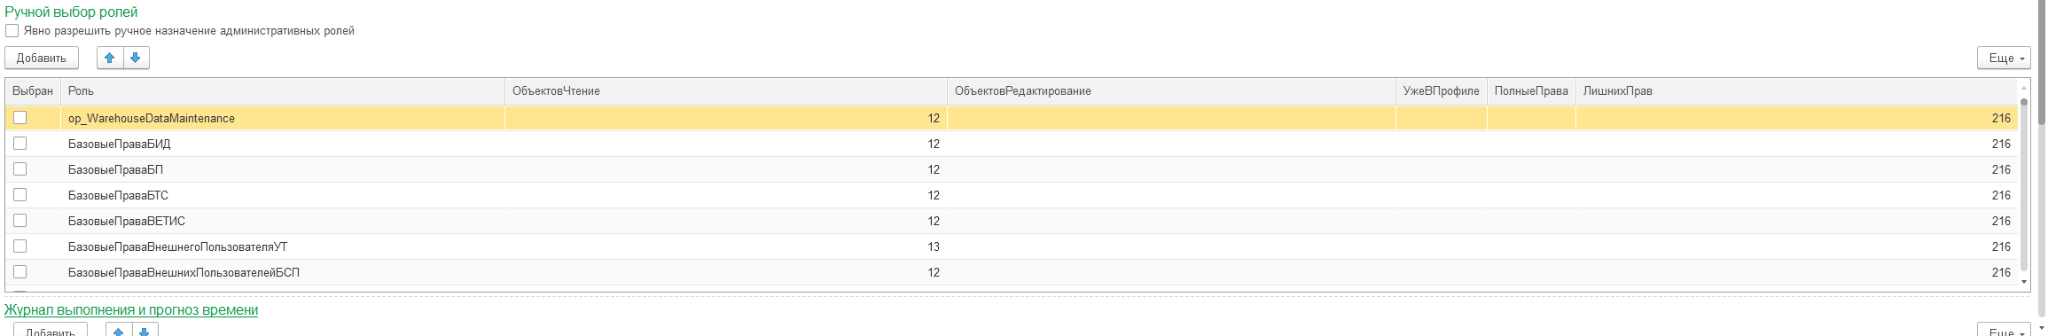
- позволяет вручную корректировать результат подбора;
- показывает прогнозируемое и фактическое время выполнения;
- обновляет права доступа выбранными ролями.
Материалы
Автор статьи
Волков Вадим